понедельник, 7 февраля 2011 г.

Инфофорум 2011 - день первый


Конференции - это удачный повод пообщаться с регуляторами, узнать новую информацию и понять какие мысли гуляют в головах тех, кто принимает законы, напрямую влияющие на вопросы обеспечения информационной безопасности в России. Инфофорум - это не совсем профильное ИБ-мероприятие, но тем не менее в программе была целая секция посвященная вопросам безопасности персональных данных, собравшая представителей РКН, Госдумы и ФСТЭК. Я как всегда сделал аудиозаписи, которые и выкладываю в этом посте.

Первой выступала Васильева Лариса Борисовна, начальник Управления по защите прав субъектов персональных данных Роскомнадзора. Ее доклад представлял собой краткий отчет о работе РКН в 2010 г. (официальный отчет должен появится в ближайший месяц). Основные моменты: за 2010 г. проведено 1253 проверки из них 804 плановые. По итогам проверок было составлено более 3000 протоколов об административных правонарушениях. Среди основных "грехов", выявленных РКН, значатся либо не отправленное уведомление, либо ложные сведения в уведомлениях. Общая сумма штрафов по итогам проверок - 4 767 тыс. руб. Среди организаций, допускающих наибольшее нарушения - кредитные организации, организации ЖКХ и страховые компании. За 2010 г. в РКН поступило 1608 жалоб и обращений, в 2011 г. ожидают десятикратный (!) рост количества жалоб со стороны субъектов ПДн. (Аудиозапись выступления здесь).

Следующим с докладом выступал Лютиков Виталий Сергеевич, заместитель начальника Управления ФСТЭК России. Его доклад меня несколько удивил, в том смысле, что был он посвящен основным ошибкам, совершаемым операторами и сообществами, которые передавали свои "отраслевые" документы на согласование во ФСТЭК. Удивил потому, что выглядел он так, будто бы все так горячо обсуждаемые проблемы выполнения требований по обеспечению безопасности на самом деле не существуют, рынок сертифицированных средств хорошо развит, есть просто ошибки со стороны операторов, которые ФСТЭК с радостью готов помочь исправить. Система классификации является хорошей международной практикой, а методические документы на самом деле не предъявляют завышенных требований и они неодинаковы к операторам разного масштаба (видимо тут отсыл, что все по модели угроз определяется), и вообще если кто-то не умеет пользоваться методическими документами ФСТЭК, то милости просим, они вам готовы разъяснить (тут я заулыбался :) ) Аудиозапись выступления здесь. Этого нет на записи, но чуть позже я задал вопрос, а не считают ли представители ФСТЭК и Госдумы излишне завышенными требования об использовании исключительно сертифицированных средств для защиты персональных данных. На что, Виталий Сергеевич заявил, что данное требование прописано в постановлении правительства (читай, это не ФСТЭК виноват), а представитель Госдумы, Волчинская Елена Константиновна, заявила, что ближайшие изменения в законодательстве скорее всего приведут к изменению этой нормы (ну поживем увидим).

Далее с докладом выступила Храмцовская Наталья Александровна, ведущий эксперт по управлению документацией компании "Электронные Офисные Системы" на тему стыковки гос.услуг и вопросов защиты персональных данных. Доклад был очень эмоциональным и интересным и также был посвящен вопросам несовершенства пресловутого 152-ФЗ. (аудиозапись здесь).

И последний доклад, который я успел в этот день послушать, был от Федосенко Андрея Владимировича, ведущего советника аппарата Комитета Государственной Думы по конституционному законодательству и государственному строительству. Доклад был посвящен грядущим изменениям в законодательстве в области персональных данных. Общий лозунг - баланс интересов субъектов и операторов персональных данных, либерализация вопросов обеспечения безопасности персональных данных и уточнение спорных положений закона. Более подробнее в аудиозаписи. Ключевой момент (!) - по словам Андрея Владимировича, новую редакцию законопроекта Резника ко второму чтению надо ждать не раньше мая, т.к. до сих пор не достигнут консенсус по ряду вопросов.

Общие впечатления от этой сессии остались смешанные, вроде бы все говорят правильные вещи, все понимают что и как надо сделать и как должно выглядеть законодательство, но воз как известно и ныне там. Остается только надеяться, что все же "разум победит" и 2011 даст новый более качественный виток развития законодательства в области защиты информации в России.

P.S. Но все же меня по-прежнему не покидает ощущение, что в области защиты персональных данных нам еще предстоит пережить серьезное разочарование.

воскресенье, 6 февраля 2011 г.

Провал безопасности: когда доверенные люди оказываются врагами (часть 3)

Этот пост представляет собой мой перевод статьи, описывающей случаи нарушения информационной безопасности привилегированными пользователями. Оригинальный текст расположен здесь.

Это третья и заключительная часть статьи, остальные части находятся здесь и здесь.

Крайне неудачное увольнение

После модернизации системы информационной безопасности в компании, входящей в список Fortune 100, было выявлено, что одним из ключевых системных администраторов, проработавшем на тот момент в компании уже более 8 лет (назовем его «Фил»), были проведены изменения на сервере, на котором размещается веб-сайт компании. Изменения заключались в том, что по определенной ссылке, состоявшей из имени веб-сайта и определенной буквенной комбинации можно было перейти на страницу, на которой администратором была организована бойкая торговля контрабандным оборудованием для спутникового ТВ, произведенным в Китае.
Хорошая новость - модернизация системы безопасности позволила поймать злоумышленника. Плохая новость заключается в том, что плохо организованная процедура увольнения дала ему возможность нанести ответный удар.
Так как компания, о которой идет речь, также занималась продажей высокотехнологичного оборудования, у руководства было огромное желание как можно скорее избавится от Фила и его веб-сайта с контрабандными товарами, опасаясь возможных исков со стороны производителей оборудования для спутникового ТВ. Но пока менеджер Фила и персонал службы безопасности были на пути к офису, где работал Фил, сотрудник службы кадров позвонил ему и попросил оставаться на месте и никуда не уходить. Что именно и как этот сотрудник сказал Филу неизвестно, но тот понял, что за ним «уже идут».
Воспользовавшись своим уровнем полномочий системного администратора, Фил немедленно удалил цепочку корпоративных ключей шифрования. Менеджер Фила и сотрудники службы безопасности вошли в его комнату как раз в тот момент, когда он нажал на клавишу Delete. От него потребовали прекратить любые дальнейшие действия и отойти от терминала, но было уже слишком поздно.
Удаленные файлы содержали все ключи шифрования для компании, включая специализированный мастер-ключ (escrow key), который позволял расшифровать любой файл любого сотрудника. Большинство сотрудников хранили свои личные ключи шифрования на своих рабочих станциях, но удаленная цепочка ключей содержала уникальные ключи для минимум 25 сотрудников, работавших в юридическом и контрактном отделах. Это означало, что все, что было зашифровано этими сотрудниками за последние 3 года работы (с момента запуска общей системы шифрования), было фактически потеряно.

Стоимость для компании

Точная стоимость от инцидента не оценивалась, но предварительно потеря файла цепочки ключей шифрования стоила компании 18 человеко-лет потерянной работы, включающей в себя работу по воссозданию зашифрованной информации из черновиков, архивов электронной почты и других не зашифрованных документов.

Превентивные меры

В данной ситуации компания совершила две критические ошибки. Во-первых стоило немедленно отключить любой доступ для Фила, чтобы исключить возможность любых ответных действий. Кроме того стоило безусловно создавать резервные копии наиболее критичной информации (как минимум). По злой иронии судьбы, файлы цепочки ключей шифрования считались настолько чувствительной информацией, что создание копий этих файлов было исключено.

Лучшая защита - многоуровневая

Основной урок из всех описанных историй это то, что ни одна защитная мера сама по себе не сможет защитить вас от злоумышленников из среды ИТ-персонала. У вас может быть отличная система информационной безопасности, как та, что помогла обнаружить несанкционированный веб-сайт Фила, однако простая ошибка со стороны отдела кадров может привести к катастрофе. Или это могут быть оставшиеся без внимания изменения в характере и поведении, как в случае с Салли.
Необходима комбинация технических и организационных решений, но руководство компаний очень сложно убедить в реализации обоих направлений. Руководство как правило возлагает большие надежны на ту или иную техническую систему, призванную решить проблему, особенно в условиях когда сами разработчики этих систем обещают это в своих презентационных материалах.
Это непросто признать. Ведь даже с появлением все большего числа страшных историй, связанных с злонамеренной деятельностью ИТ-персонала, большинство директоров компаний по-прежнему думают, что это никогда не случится с ними, до тех пор пока это в какой-то момент не произойдет.

среда, 2 февраля 2011 г.

Предотвращена попытка хищения крупных денежных сумм со счетов 96 российских и иностранных банков

"Шерлок, а почему о вас в газетах ничего не пишут? Это вопиющая несправедливость...."

Вчера прошла новость: Сотрудники Управления экономической безопасности ГУВД Москвы предотвратили попытку хищения крупных денежных сумм со счетов 96 российских и иностранных банков. Об этом 1 февраля пишет "Московский комсомолец"

Всего, по данным пресс-службы УЭБ, потенциальными жертвами злоумышленников могли стать 457 банковских клиентов, среди которых известные компании и крупные вкладчики. Порядок суммы, которая могла быть похищена со счетов, не называется. (взято отсюда).

А вот чуть более подробнее об этой новости от бойцов невидимого фронта, Group-IB:

Информация об очередном ботнете была получена в ходе проведения совместных технических мероприятий специалистов компании и сотрудников Управления экономической безопасности ГУВД по г. Москве. В результате криминалисты Group-IB смогли получить информацию с сервера управления преступной сетью, которая была нацелена на совершение мошенничества в системах дистанционного банковского обслуживания (ДБО).

На центральном сервере злоумышленники хранили банковские ключи от систем ДБО, а также логины и пароли клиентов банков. В ходе расследования экспертами было установлено, что скомпрометированы электронные ключи клиентов ряда российских и зарубежных банков. Банковские ключи, логины и пароли 457 клиентов были похищены хакерами с помощью вредоносного ПО.

Полученные данные была направлены в службы безопасности банков для идентификации пострадавших клиентов, предупреждения и пресечения кражи денег с их счетов. В данный момент сотрудники Group-IB и УЭБ устанавливают факты хищения для привлечения злоумышленников к судебной ответственности. Предполагается, что мошенники могли похитить более 36 миллионов рублей, используя скомпрометированные данные. Подробнее здесь.

вторник, 1 февраля 2011 г.

Круглый стол по кибербезопасности в АНХ

Немного запоздалое видео из Академии народного хозяйства.

13 ноября Школа IT-менеджмента организовала международный "Круглый стол по информационной безопасности".

Участники круглого стола:

  • Karl F. Rauscher, CTO, East west Institute, New York;
  • Владимир Иванов, Директор филиала, East west Institute, Москва;
  • Stewart Goldman, Fellow, NGN Priority Telecommunication Bells Lab.;
  • Paul Nicholas, Director, Global Security Strategy and the Diplomacy “Trustworthy Computing” Microsoft;
  • Виктор Минин, Генеральный директор, ООО «Миктера»;
  • Александр Бондаренко, Директор департамента консалтинга, LETA IT-company
  • Александр Соколов, Директор, Школа IT-менеджмента;
  • Вадим Конышев, Зам. заведующего кафедрой «Системы управления бизнес-процессами», Школа IT-менеджмента;
  • Татьяна Соколова, Директор программы МВА СIO, Школа IT-менеджмента
Karl Rauscher довольно интересно рассказывал о вопросах безопасности кабельной инфраструктуры и зависимости современного бизнеса от надежности сети подводных кабелей. Я коротко писал уже об этом здесь. Я тоже вставил небольшую речь на тему круглого стола (по таймингу примерно на 65 минуте).

Видео доступно здесь.

понедельник, 31 января 2011 г.

Отчет о веб-фильтрации от OpenDNS

На днях был опубликован отчет OpenDNS по итогам работы этого сервиса за 2010 г. Скачать отчет можно здесь.

Из интересного

1) К основным блокируемым категориям сайтов относятся сайты сексуального характера, а также прокси-сервисы анонимайзеры:


2) в списке сайтов, которые подвергаются блокировке со стороны бизнес-пользователей сервиса, основную массу составляют социальные сети, такие как Facebook и MySpace:

3) в рейтинге сайтов, которые чаще других становятся жертвами фишеров, на первом месте сервис PayPal:

4) среди стран-хостеров фишинговых сайтов лидируют США, по данным OpenDNS на территории этой страны расположено более половины всех обнаруженных фишинговых сайтов. Россия занимает довольно скромное 6-е место:


суббота, 29 января 2011 г.

Провал безопасности: когда доверенные люди оказываются врагами (часть 2)

Этот пост представляет собой мой перевод статьи, описывающей случаи нарушения информационной безопасности привилегированными пользователями. Оригинальный текст расположен здесь.

Это вторая часть статьи, первая находится здесь.

Аутсорсинг и месть недовольных сотрудников

Салли — системный администратор и менеджер баз данных, проработавшая более 10 лет на компанию-производитель потребительских товаров, входящую в список 500 крупнейших компаний (Fortune 500). Она была одним из наиболее доверенных и компетентных ИТ-сотрудников, тем кто мог решить практически любую проблему. По этой причине за время работы уровень ее привилегий доступа к сетевой инфраструктуре значительно превысил тот, который был ей необходим для выполнения ее функциональных обязанностей. Это довольно стандартная ситуация во многих компаниях, ведь никогда нельзя быть уверенным в том, что дополнительные привилегии не понадобятся для решения срочных проблем. Салли довольно часто работала из дома, используя для этого корпоративный ноутбук, настроенный для выполнения задач с использованием повышенных привилегий.

Корпоративная культура предполагала, что к таким сотрудникам как Салли было особенное отношение, такие сотрудники имели возможность обходить некоторые правила и политики, они, например, могли сами решать какое дополнительное программное обеспечение будет установлено на их системах. Но когда компания решила перевести большую часть ИТ-сервисов на аутсорсинг в Индию, Салли восприняла это как предательство. Хотя компания еще не уведомила ИТ-персонал, для большинства из них было понятно, что им недолго осталось работать в компании.

Салли решила отомстить. Перед своим увольнением она заложила «логическую бомбу», которая вызвала сбой всей серверной инфраструктуры сразу после ее ухода.

Поначалу в компании никто не мог понять причину сбоя, было произведено переключение на резервные сервера, но Салли заложила бомбу и там. Устранить сбой оказалось не так просто, т.к. поначалу не удавалось определить причины, которые лежали в основе сбоя, ведь разозленный ИТ-сотрудник может нанести очень большой ущерб таким способом, который очень трудно определить и устранить.

В конечном счете все же удалось установить и доказать, что за произошедшим сбоем стояли действия Салли и в отношении нее было возбуждено судебное дело. В обмен на согласие Салли помочь в устранении последствий сбоя дело в отношении нее было закрыто. Салли также обязалась хранить молчание о произошедшем инциденте, потому как у менеджмента не было никакого желания увидеть Салли на ток-шоу Опры Уинфли с рассказом о том, как она устроила сбой в работе компании из списка Fortune 500.

Стоимость для компании

Оценочная стоимость для компании: 7 млн.$, в которую входит 5 млн.$ операционных потерь (сбой в работе бизнес-процессов и потенциально упущенные клиенты) и 2 млн.$ расходов на привлечение консультантов для проведения расследования инцидента.

Превентивные меры

В чем был просчет компании ? Во-первых, этот инцидент — это классический пример «превышения полномочий», который случается когда работнику даются дополнительные привилегии для выполнения определенной частной задачи, а в последствии не отзываются, хотя больше уже не нужны работнику.
Во-вторых существующая в компании культура привела к отсутствию разделения полномочий и слабому контролю за ИТ в результате чего были упущены индикаторы, свидетельствующие об определенных проблемах. Во время расследования инцидента было установлено, что за последние 3 года Салли «потеряла» 11 ноутбуков. Служба технической поддержки компании знала об этом, но не придавала этому значения, из-за высокого доверенного статуса Салли. Никто не знал, что она делала с этими ноутбуками, возможно она была просто рассеяна, что само по себе тоже плохо, при том уровне полномочий, которыми она обладала и теми задачами, которые она выполняла с использованием своего ноутбука.
В-третьих, с учетом напряженной атмосферы, вызванной решением об аутсорсинге, компании следовало быть более осторожной по части отслеживания потенциального недовольства сотрудников.
Даже если и не было официального объявления, глупо думать, что подчиненные не догадываются о том, что происходит, не стоит недооценивать возможности «сарафанного радио».
Наиболее выгодной тактикой в данной ситуации было бы, пожалуй, публичное объявление о планах компании, а также о том, что в связи с этим вводится система мониторинга действий персонала.
По данным CERT, многочисленные случаи саботажа являются результатом действий, вызванных желанием мести обиженных работников. И это может происходить со скоростью одного клика (яркий тому пример будет представлен в следующей статье).

Это пока все. Продолжение следует...

вторник, 25 января 2011 г.

Отчеты Cisco и Trustwave по безопасности

За последнее время вышли 2 на мой взгляд довольно интересных отчета по безопасности от известных игроков рынка информационной безопасности:

понедельник, 24 января 2011 г.

Теракт в Домодедово

Я выражаю свое искреннее соболезнование родным и близким погибших и пострадавших в результате теракта в Домодедово. Нелюдям организовавшим и совершившим это нет ни оправдания, ни прощения.....

воскресенье, 23 января 2011 г.

Провал безопасности: когда доверенные люди оказываются врагами (часть 1)

Этот пост представляет собой мой перевод статьи, описывающей случаи нарушения информационной безопасности привилегированными пользователями. Оригинальный текст расположен здесь.

Итак сама статья (часть 1):

Это худший ночной кошмар CIO: вам звонят из Business Software Alliance (BSA) и сообщают, что часть программного обеспечения Microsoft, которое вы используете, может быть пиратским.

Вы проводите расследование и находите, что мало того, что ваше программное обеспечение незаконно, так оно еще и было продано вам компанией, которой тайно владеет и управляет никто иной как ваш ИТ-администратор, которому вы доверяете свою ИТ-инфраструктуру уже более 7 лет. Дальше больше, начав разбираться в деятельности этого администратора, вы обнаруживаете платный порно-сайт, развернутый на одном из корпоративных серверов. Также вы обнаруживаете, что он загрузил не менее 400 номеров кредитных карт ваших клиентов с сервера онлайн-коммерции вашей организации.

И самое страшное: это единственный человек, владеющий административными паролями к большинству систем.
Думаете такого не может быть ? На самом деле это произошло с крупной (годовой оборот 250 млн.$) ритейл-компанией из Пенсильвании. Компания держит информацию об этом инциденте в секрете, данные удалось получить от консалтинговой компании, нанятой для расследования данного инцидента.
Несмотря на то, что в прессе периодически появляются сообщения об ИТ-специалистах, организовавших саботаж (например, история с Terry Childs, администратором сети города Сан-Франциско) большинство компаний стараются сохранить подобные случаи в секрете от широкой общественности.
Ежегодный отчет журнала CSO, секретной службы США (U.S. Secret Service) и CERT (проект Software Engineering Institute at Carnegie Mellon University) показывает, что три четверти компаний, которые становятся жертвами инсайдеров, решают вопрос внутри и не «выносят сор из избы». Так что то, что становится известным, это лишь вершина айсберга.

Однако, сохраняя все в тайне, такие компании лишают других возможности извлечь уроки из произошедшего. CERT в свою очередь пытается заполнить эту брешь. Эта организация занимается изучением инсайдерских угроз с 2001 г, за это время удалось собрать данные по более чем 400 случаям. В своем последнем отчете 2009 года Common Sense Guide to Prevention and Detection of Insider Threats" (PDF), содержащем анализ более чем 250 случаев, CERT определяет некоторые наиболее типовые ошибки, которые совершают компании, к которым относятся: недостаточные проверки при приеме на работу, недостаточный мониторинг и контроль привилегий доступа, игнорирование типичных настораживающих индикаторов в поведении персонала.
Угрозы, исходящие от привилегированных ИТ-пользователей, наиболее сложные в обнаружении, т.к. часто их преступная активность выглядит также как и рядовые операции, выполняемые ими каждый день в рамках своих служебных обязанностей. Они постоянно редактируют или создают какие-то скрипты, правят код и пишут программы, это не является какой-либо аномалией. Они очень точно знают слабые места в безопасности организации и знают как замести следы. Нельзя полагаться только на технологии или какую-то одну превентивную меру, для того чтобы защититься от злоумышленника в лице ИТ-специалиста. Здесь необходимо взглянуть на всю картину шире.
Следует не только следить за тем, что они делают в Интернет, но за тем, что происходит на их рабочем месте (их поведение, общение с коллегами, высказывания и пр.)
В этой статье Computerworld публикует некоторые из историй, которые никогда не были широко освещены в прессе.

Пиратское программное обеспечение и не только

История с компанией-ритейлерем из Пенсильвании произошла в начале 2008 г. Все началось с пришедшего в компанию уведомления от BSA о том, что производитель программного обеспечения, компания Microsoft, обнаружила нарушения лицензионных соглашений.
Microsoft отследила сделку по продаже подозрительного программного обеспечения и вышла на системного администратора этой компании (назовем его Эд). Компания-консультант, которая была тайно нанята, для того чтобы расследовать инцидент, обнаружила, что Эд продал через свою компанию своему же работодателю пиратское программное обеспечение от таких производителей, как Microsoft, Adobe и SAP на сумму более чем 500 тыс. долларов.
Расследование также выявило стабильно высокий уровень сетевого трафика, что скорее было бы характерно для продолжительной сетевой атаки. Источником сетевой активности как оказалось был один из серверов компании, на котором было обнаружено более чем 50 тыс. порнографических фотографий и более 2,5 тыс. видео-роликов.
Вдобавок, в результате изучения рабочей станции Эда был обнаружен excel-файл, содержащий сотни номеров кредитных карт, полученных с сайта, используемого компанией для осуществления онлайн-коммерции. Несмотря на то, что ничто не указывало на то, что эти номера были как-то использованы, сам факт нахождения этой информации на рабочей станции Эда указывал на его желание либо воспользоваться ей в личных целях либо перепродать заинтересованным лицам.
Финансовый директор, получивший телефонный звонок из BSA, и другие представители высшего менеджмента стали опасаться того, что Эд может что-то предпринять в случае возможной конфронтации. Он был единственным человеком, который владел административными паролями, включая пароли для роутеров/маршрутизаторов сетевого ядра, сетевых свитчей, корпоративного VPN, HR-системы, почтового сервера, Windows Active Directory, рабочих станций Windows.
Это означало, что Эд «держал в заложниках» практически все ключевые бизнес-процессы компании, включая корпоративный веб-сервер, электронную почту, систему финансовой отчетности и бухгалтерию, он что называется владел «ключами от королевства».
В итоге руководство компании и нанятые консультанты смогли придумать производственную задачу, которая потребовала от Эда совершить многочасовой ночной перелет в Калифорнию. Длительный перелет дал команде консультантов временнOе окно приблизительно в 5 часов, в течение которого Эд фактически не мог получить доступ к системе.
Работая как можно быстрее, команда «прошерстила» всю сеть и полностью сбросила все пароли. Когда Эд приземлился в Калифорнии его уже ждал операционный директор компании, который вручил ему уведомление о немедленном увольнении.

Последствия для компании

По приблизительным оценкам инцидент стоил компании порядка 250 - 300 тыс.$, в которые включены стоимость работы привлеченных консультантов, стоимость авиабилетов для Эда, расходы на судебный процесс против бывшего ИТ-администратора, стоимость найма временного сетевого администратора и нового CIO, а также стоимость легализации приобретенного пиратского программного обеспечения.

Превентивные меры

Что могло бы предотвратить этот инцидент ?

Во-первых, конечно же, как минимум еще один человек должен был знать все пароли. Хотя в данном случае куда более определяющим фактором стало отсутствие системы разделения полномочий. У ритейлера была небольшая ИТ-команда из 6 человек и Эду были доверены как обязанности по администрированию, так и по обеспечению безопасности, что означало, что он фактически должен был контролировать сам себя.
Разделение полномочий как правило представляет собой довольно сложную задачу в компаниях с небольшим количеством ИТ-персонала. В данном случае рекомендуется вести мониторинг всего, включая анализ логов, сетевого трафика, изменений в конфигурации систем, и поручать этот мониторинг кому-то другому кроме системного администратора или его руководителя. Также очень важно, чтобы ИТ-персонал понимал, что за ним «наблюдают».

Во-вторых, компания не проводила досконального изучения анкетных данных Эда (background check). По данным исследования CERT, порядка 30% инсайдеров, совершивших саботаж, имели в прошлом (до принятия на работу) проблемы с законом. На самом деле любые несоответствия (фальсификации) анкетных данных, даже самые безобидные, должны сразу вызывать настороженность. Несмотря на то, что компания провела проверку Эда на предмет возможных прошлых конфликтов с законом (он был чист), не была проведена необходимая проверка других сведений из его резюме, некоторые из которых как позже выяснилось были фальшивыми (например, у него не было степени MBA как он утверждал в своем резюме).

Ну и в-третьих поведение Эда также должно было вызвать настороженность. С окружающими он вел себя так, будто бы он всегда был умнее всех остальных. Он был самоуверен, дерзок и крайне пренебрежительно относился к другим людям.
В CERT выяснили, что злоумышленники часто оказываются довольно асоциальными личностями. Практически нет ни одного случая, в котором после обнаружения преступления окружающие бы говорили: «Не могу поверить — он был таким милым парнем».
...

Это пока все. Продолжение следует...

P.S. На картинке, если кто не узнал, Вейн Найт (Wayne Knight) в роли Денниса Недри (Dennis Nedry), главного программиста парка юрского периода.

пятница, 21 января 2011 г.

Пятничное чтиво

- Опубликован свежий список сервис-провайдеров VISA, соответствующих требованиям PCI DSS. Chronopay в нем по прежнему нет :)
Update: Каюсь, ошибся, список для Европы опубликован по другой ссылке. Chronopay там есть, дата сертификации - 31 декабря 2010 г. :))) все становится еще интереснее....

- Мировое ИБ-сообщество разыскивает известного ИБ-исследователя Данчо Данчева. Последний пост в блоге этого эксперта появился более 6 месяцев назад и есть подозрения что этот человек мог стать жертвой организованной кибер-преступности, т.к. его исследования были посвящены выявлению криминальной активности и преступных групп, стоящих за крупными вирусными атаками. Ссылки по теме (тут, тут и тут)

- Интересная публикация от SANS по вопросу создания score-карты (score cards) по информационной безопасности.

- Center for Internet Security опубликовал документ, описывающий систему метрик для оценки уровня информационной безопасности.

Ну и напоследок картинка на злобу дня (про наш любимый 152-ой...):


вторник, 18 января 2011 г.

Информзащита делает сайты ?!

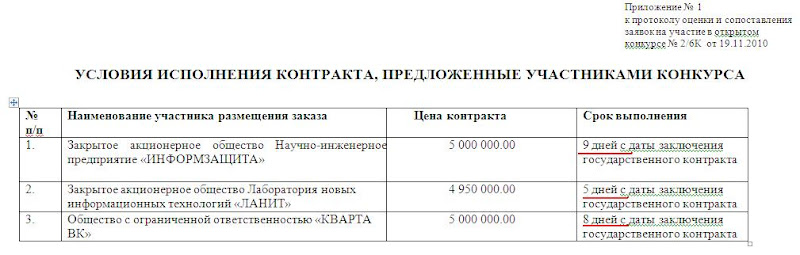
Так получилось, что я слежу за публикациями известного блогера Навального. И вот вчера он опубликовал интересный пост по поводу конкурса в Роспотребнадзоре. Конкурс был связан с разработкой веб-сайта для Роспотребнадзора:


И вот тут-то самое интересное, потому что одним из участников этого конкурса является.... кто бы вы думали ? ..... та-дааа....Информзащита!

Интересно, почему компания, которая заявляет себя как эксперта в вопросах информационной безопасности, подается в конкурсы, связанные с разработкой веб-сайтов ? Решили сменить профиль или с проектами плохо ? :)

P.S Навальный кстати сейчас я так понял раскручивает вопрос против победителя - ЗАО ЛАНИТ на предмет коррупционности этого контракта.

понедельник, 17 января 2011 г.

152-ФЗ: размышления о наболевшем

Прочитал на днях статью М.Ю. Емельянникова "Школьники-двоечники и параллельные миры". Статья посвящена оторванности от реальности закона 152-ФЗ и попыток его применения. В общем-то Михаил Юрьевич всегда (по опыту его презентаций на различных конференциях за последние пару лет) критиковал закон и говорил о невозможности его реализации в условиях современного бизнеса, поэтому статья продолжает общую линию. Интересно правда как Информзащита при таком отношении к закону ее официальных представителей делает для заказчиков проекты по персональным данным (ведь получается же что закон невозможно выполнить, а зачем тогда платить деньги консультантам за попытки...).

Однако как ни крути, а закон никуда не денется, ведь его отмена или попытка замять означала бы что наши парламентарии, ФСТЭК, ФСБ, РКН и другие должны были бы расписаться в своей неспособности выполнять свои прямые обязанности, чего конечно же никогда не произойдет...

Понятно также, что закон будут править и вполне вероятно что править будут коряво, потому что объективно в нашей стране очень много серьезных экономических, политических и инфраструктурных проблем и проблема защиты персональных данных здесь далеко не первостепенная, а в такой ситуации к этому закону не приковано внимание ни президента, ни премьера, ни широкой общественности и некому дать всем "управляющий пинок", чтобы наконец таки были внесены в закон необходимые поправки и он заработал.

Вообще, наблюдая за развитием событий вокруг 152-ФЗ мне в голову пришла аналогия с диаграммой Gartner Hype Cicle

В 1996 году американская исследовательская компания Gartner Group разработала модель Hype Cycle, которая графически демонстрирует цикл ажиотажа вокруг технологических новинок. Данный цикл проходит пять ключевых стадий.

Если технология обладает высоким потенциалом, то у нее начинается восход надежд (Technology Trigger). Затем технологию начинают активно пиарить, она вызывает к себе интерес, растущий с огромной скоростью и достигающий пика завышенных ожиданий (Peak of Inflated Expectations). Через какое-то время интерес резко падает, и технологическая новинка оказывается в котловине разочарования (Trough of Disillusionment). После этого разработчики пытаются вдохнуть в технологию новую жизнь, и начинается подъем жизнестойкости (Slope of Enlightenment). Ну и в завершение, если у технологии все хорошо, то она выходит на плато продуктивности (Plateau of Productivity), и на нее формируется ровный стабильный спрос.

Так вот, если воспользоваться этой моделью применительно к закону 152-ФЗ "О персональных данных", то я рискну предположить, что мы сейчас все находимся в стадии движения от пика завышенных ожиданий (Peak of Inflated Expectations) к котловине разочарования (Trough of Disillusionment), которой мы достигнем по моим оценкам ближе к концу этого года. А вот выйдет ли закон и его применение в России на "плато продуктивности", будет зависеть от активности позиции профессионального и бизнес-сообщества ну и конечно от здравомыслия наших парламентариев. Потому как что ни говори, а идея то в законе заложена правильная, только вот реализована как всегда через ... ну в общем... вы сами все знаете....

воскресенье, 16 января 2011 г.

Взломан блог С.Мавроди !


"Я взломал Великого Мавроди! пишите на arxwolf2010@mail.ru"

Такая фраза некоторое время назад появилась в блоге Сергея Мавроди, посвященном его новой инициативе под названием "МММ-2011". Благодаря прошлому своего автора блог довольно быстро сыскал себе скандальную популярность и как оказалось еще и внимание компьютерных хулиганов.

Зачем это было сделано и что собирается делать взломщик с доступом к блогу непонятно. Думается мне, что "взломал" он его банально подобрав пароль. А пароль наверное был "mmm-2011" или "illbeback" :) шутка конечно.... так что не забывайте друзья о том, что не следует использовать легко угадываемые пароли (вот, например, список из 500 наиболее популярных паролей), а лучше всего пользуйтесь специальной программой для их хранения, чтобы не держать в голове комбинации вида LItbksha*$56^j ... Лично я рекомендую KeePassX.

вторник, 11 января 2011 г.

Взлом ChronoPay - обзор ситуации


Чего доктор Вам не скажет – завтра вскрытие покажет !


Сразу скажу, что по итогам изучения всей доступной на настоящий момент информации картина получается какая-то неоднозначная.

ChronoPay (Хронопэй) — международная процессинговая компания. Штаб-квартира находится в Амстердаме, королевство Нидерланды (ChronoPay B. V.). ChronoPay специализируется в области обработки платежей по банковским картам и иным платёжным инструментам в сети Интернет. ChronoPay является связующим звеном между банками-эквайрами и интернет-торговцами, обеспечивая последним доступ к приёму платежей с использованием пластиковых карт.

Клиентами/партнерами ChronoPay являются такие компании как MTC, Sky Express, Softkey, re:Store, Ростелеком, Комстар, SpaceWeb, Мосэнергосбыт и многие-многие другие.

Итак, сама история: в период с 25 по 26 декабря группе неизвестных (пока) хакеров удалось увести домен chronopay.com, создать поддельный сайт и разместить на его главной странице вот эту картинку:

27 декабря в живом журнале пользователем chronofail (якобы стоящим за этим взломом) создается журнал (в настоящий момент журнал не доступен для просмотра, но кеш googl'а помнит все :) ) в котором он выкладывает небольшой объем номеров кредиток и их cvv, а также сертификаты приватных SSL-ключей chronopay. Указанный взломщик утверждает, что в его руки попала база транзакций хронопей за период 2009 — 2010 г. со всеми необходимыми данными по кредиткам пользователей.

Пока мне удалось найти только одно подтверждение того, что данные кредитных карт, указанных в файле подлинны. А вот SSL-сертификаты действительно не поддельные, что подтверждает проверка в удостоверяющих центрах их выдавших.

В настоящий момент Chronopay удалось вернуть домен обратно и сегодня даже появилась возможность получить доступ к клиентским сервисам (SSL-сертификат выдан сегодняшним числом). На сайте компании опубликовано следующее официальное объяснение ситуации. Помимо этого удалось найти живой журнал с (не очень внятным на мой взгляд) объяснением ситуации от одного из сотрудников ChronoPay.

По версии CNews одной из причин атак на Chronopay может быть передел на рынке онлайн-платежей: в июле атаке была подвергнута другая платежная система - «Ассист», вследствие чего она лишилась своего крупнейшего клиента - «Аэрофлот». Другая возможная причина – противостояние между Павлом Врублевским и его бывшим партнером Игорем Гусевым. В отношение последнего возбуждено уголовное дело в связи с нелегальной деятельностью Glavmed - партнерской сети по продаже фармпрепаратов в интернете. Сам Гусев говорил CNews, что за его преследованием стоит Врублевский.

На мой взгляд все действия хакеров (в т.ч. их публичность и провокационность) скорее говорят именно в пользу того, что вся эта акция направлена именно на то, чтобы испортить имидж ChronoPay, и "взломщикам" вряд ли удалось спереть всю базу, как они утверждают, НО есть все же 1 аспект, который нельзя списать - приватные SSL-ключи ! Бог с ним, с угоном домена, это действительно может быть проблема безопасности у регистратора, но ведь в результате угона удалось не просто создать поддельный сайт, а еще и поддельную платежную страницу с реальным SSL-сертификатом (!), в результате чего у 600-800 бедняг угнали номера их кредиток (на кешированной странице chronofail (см. выше) есть ссылки на архив с номерами кредиток, если вы нашли свою карту там или производили оплату через ChronoPay в период 26-27 декабря, то думаю вам стоит подумать о блокировке своей карты). А вот это уже проблемы как раз таки Chronopay. И тут может быть на мой взгляд 2 сценария:
1)взломщикам таки удалось взломать сервера Chronoapy и получить доступ к приватным ключам (но не доступ к логам транзакций, поэтому у них нет всей базы, а есть только часть перехваченных за пару дней кредиток)
2)у взломщиков был сообщник — инсайдер, который и слил им приватные ключи (и может быть много чего еще)

И тот и другой сценарий в любом случае свидетельствует о недостатках в обеспечении информационной безопасности, а ведь ChronoPay якобы прошел сертификацию по PCI DSS.

Почему «якобы» ? Дело в том, что VISA и Master Card регулярно публикуют списки сервис-провайдеров, подтвердивших свое соответствие PCI DSS. Список VISA за 18 декабря 2010 г. не содержит упоминания о ChronoPay. В списке Master Card за 29 ноября 2010 г. Chronopay есть, но дата подтверждения соответствия указана в 2009 г. (хотя QSA-аудит должен проводится каждый год), а в качестве QSA — малоизвестная немецкая контора Security Research & Consulting GmbH. Так что это еще вопрос, выполняет ли ChronoPay требования PCI DSS.

Чтож, посмотрим, расследование инцидента покажет что к чему. Вот только узнаем ли мы всю правду ….

Важное обновление 18.01.2011 (!) На еще одном живом журнале обнаружилась информация о еще одном взломе chronopay и в этот раз в инет выложили уже гораздо большее количество кредиток. Журнал уже заморожен, но кеш googl'a по-прежнему помнит все.

Кстати на некоторых форумах наткнулся на призывы использовать выложенные сведения для личного обогащения, не советую, т.к. за такие "шутки" можно отправиться в места не столь отдаленные, а вот проверить нет ли в файле собственной кредитки пожалуй стоит

среда, 5 января 2011 г.

Проф-чтиво: журналы по информационной безопасности

Праздничные выходные в самом разгаре и конечно же сейчас меньше всего хочется думать о работе, но для тех, кто любит коротать зимние вечера за чтением литературы (причем не только художественной) могу порекомендовать несколько полезных журналов:

(IN)SECURE. Язык статей - английский. Периодичность выхода: раз в 2-3 месяца. Этот журнал - номер 1 в моем личном хит-параде. Содержит массу интересных и профессиональных материалов. Скачать последний номер журнала можно здесь.


Secureview. Язык статей - английский. Периодичность выхода: ежеквартально. За созданием журнала стоит Лаборатория Касперского, что легко угадывается в обилии рекламы этой компании, а также в том, что большинство статей написаны ее экспертами. Скачать последний номер журнала можно здесь.


Infosecurity. Язык статей - английский. Периодичность выхода: раз в 2 месяца. Журнал, выпускаемый компанией Elsevier Ltd - организатором международной конференции Infosecurity (в Москве проходила в этом году в ноябре в Сокольниках). Скачать последний номер журнала можно здесь.


Information Security. Язык статей - английский. Периодичность выхода: раз в 2 месяца. Еще один тематический журнал, публикацией которого занимается довольно известный интернет-ресурс SearchSecurity.com. Скачать последний номер журнала можно здесь.


P.S. российские журналы я практически не читаю... так иногда листаю журнал "Информационная безопасность", но честно говоря полезного для себя нахожу очень мало.